Managed Detection
and Response
Soluciones de Ciberseguridad:
Vigilancia Experta, Respuesta Inmediata
El tiempo de permanencia de un atacante es de más de cien días antes de lanzar un ataque
Reconocimiento inicial
En esta etapa, el atacante recopila información sobre el sistema o la red objetivo. Esto puede incluir la búsqueda de direcciones IP, nombres de dominio, información sobre los empleados y posibles vulnerabilidades.
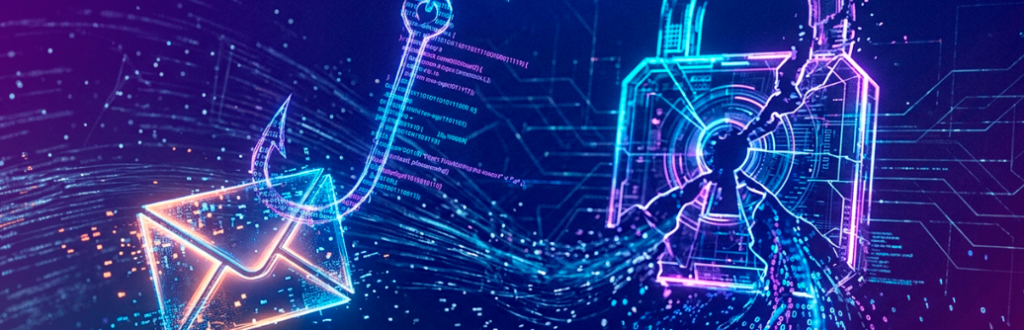
Phishing o explotación de vulnerabilidades
El atacante utiliza la información recopilada para intentar obtener acceso al sistema. Esto puede lograrse mediante correos de phishing para engañar a usuarios y revelar credenciales, o explotando fallos de software.
Afianzarse y esperar
Una vez que el atacante ha obtenido acceso inicial, trata de «afianzarse» en el sistema. Esto significa establecer una presencia persistente que le permita mantener el acceso incluso si se detecta y se corrige la vulnerabilidad inicial.
Expandir el impacto
En esta fase, el atacante se mueve lateralmente a través de la red, intentando acceder a sistemas más sensibles y obtener mayores privilegios. El objetivo es obtener el control de la mayor parte posible de la infraestructura.
Identificar respaldos y sistemas críticos:
El atacante busca datos valiosos, como información de clientes, propiedad intelectual o datos financieros. También intentará identificar los sistemas críticos que, al verse comprometidos, causarían el mayor daño.
Lanzar el ataque
Finalmente, el atacante lleva a cabo su objetivo final. Esto podría implicar el robo de datos, la instalación de ransomware, la interrupción de las operaciones o cualquier otra acción maliciosa.
Aumento Global de Ciberataques
En el tercer trimestre de 2024 hubo un alza global con 1.876 ataques semanales frente a 2023.
Millones de USD de costo promedio Global
En 2024, el costo promedio de una brecha de datos incluyó pérdida de clientes y gastos legales.
Incremento en Ataques de Phishing
Desde 2022, con ChatGPT, los ataques de phishing crecieron ligados al uso de IA.
El Factor humano en brechas de seguridad
Debido a parches de seguridad no aplicados, credenciales comprometidas o prácticas de ingeniería social.
Dell MDR es un servicio de seguridad gestionada que ofrece monitoreo continuo, detección de amenazas y respuesta a incidentes. Combina tecnología avanzada con analistas expertos para identificar y mitigar ataques las 24/7, conteniendo y erradicando amenazas.
Al confiar la gestión de seguridad a Dell, las organizaciones liberan a su equipo interno y aseguran que sus activos digitales estén protegidos por especialistas.
Dell MDR es un servicio de seguridad gestionada que ofrece monitoreo continuo, detección de amenazas y respuesta a incidentes.
Combina tecnología avanzada con analistas expertos para identificar y mitigar ataques las 24/7, conteniendo y erradicando amenazas, investigando su origen y estableciendo medidas preventivas.
Al confiar la gestión de seguridad a Dell, las organizaciones liberan a su equipo interno y aseguran que sus activos digitales estén protegidos por especialistas.
Ventajas de contar con el servicio MDR
de Dell Technologies y STP Consultores
Detección Proactiva de Amenazas
Respuesta Rápida a Incidentes
Reducción de la Carga del Personal
Mejora de la Postura de Seguridad
En STP Consultores, estamos preparados para evaluar tus necesidades específicas y llevar la seguridad informática de tu empresa al siguiente nivel.
Ventajas de contar con el servicio MDR de Dell Technologies y STP Consultores
Detección Proactiva de Amenazas
Respuesta Rápida a Incidentes
Reducción de la Carga del Personal
Mejora de la Postura de Seguridad
En STP Consultores, estamos preparados para evaluar tus necesidades específicas y llevar la seguridad informática de tu empresa al siguiente nivel.
Empiece su transformación digital hoy, junto a nuestros expertos.
Y conozca más sobre cómo los servicios de STP Consultores pueden ayudarlo a alcanzar sus objetivos clave de TI